
Dönem sonu iç denetim raporu masanıza geldi: Kırk bulgu, üçü “yüksek risk”, on ikisi geçen yılın raporundan aynen taşınmış. Raporda neyin yanlış olduğu yazıyor; neyin nasıl kurulması gerektiği yazmıyor. Oysa iç denetimin uluslararası tanımında iki kelime yan yana durur: güvence ve danışmanlık. Türkiye’deki uygulamada ikincisi, yani iç denetimin danışmanlık rolü, çoğu şirkette ya hiç başlamamış ya da yolda kalmıştır.
Bu yazı, iç denetimin danışmanlık rolünün ne olduğunu, nerede durması gerektiğini ve orta ölçekli bir şirkette nasıl kurulacağını anlatıyor. Danışmanlık, iç denetimin canı isteyince yaptığı bir ek iş değildir; 2024 tarihli Uluslararası İç Denetim Standartları’na göre yönetim kurulunun onayladığı iç denetim yönetmeliğine (internal audit charter) yazılan bir kapsamdır. İç denetimde danışmanlık hizmetleri doğru kurulduğunda, aynı bulgunun üçüncü yıl yeniden rapora girmesini önleyen mekanizma budur.
Hızlı yanıtlar:
- İç denetimin danışmanlık rolü nedir? Yönetim sorumluluğu üstlenmeden tavsiye vermek, yol göstermek, süreç tasarımına görüş bildirmek, eğitim vermek ve benzeri icrai olmayan istişari faaliyetlerdir. Çıktısı karar değil, tavsiyedir.
- Güvenceden farkı nedir? Güvencede kapsamı iç denetim belirler ve bağımsız bir değerlendirme sunar. Danışmanlıkta kapsam talep eden yönetimle birlikte kararlaştırılır; sonuç onay anlamına gelmez.
- Hangi şirkete gerekir? Büyüyen, ERP (Enterprise Resource Planning) değiştiren, bayi ya da şube ağı kuran, aile şirketinden kurumsal yapıya geçen, yatırım yapan, şirket satın alan veya satan, şirket birleşmesi yapan, ikinci görüşe ihtiyaç duyan ve benzeri durumlar yaşayan her şirkete. Yani kontrol ortamı işin hızına yetişemeyen şirketlere.
- İç denetim birimimiz yoksa? Eş kaynak (co-source) ya da dış kaynak (outsource) modeliyle, yazılı bir iç denetim yönetmeliği ve plan çerçevesinde aynı rol kurulabilir.
Danışmanlık yönü olmayan bir iç denetim, bazen bağımsız denetimin kısmen pahalı bir tekrarına dönüşme riski taşıyabilir ve kapasitesinin altında işlev görebilir. Bunun şirketinizde nasıl göründüğünden başlayalım.
Bu yazıda:
- Bulgu listesi veren, yön göstermeyen iç denetim
- Güvence ve danışmanlık: İç denetimin iki tarafı
- Danışmanlık görevleri pratikte neye benzer?
- Sınır: Danışmanlık yaparken bağımsızlık nasıl korunur?
- Türkiye’de iç denetimin danışmanlık rolü neden geride kaldı?
- Danışmanlık yönü güçlü bir iç denetim yapısı nasıl kurulur?
- TeoLupus bu konuda ne yapıyor?
- Sıkça sorulan sorular
Bulgu Listesi Veren, Yön Göstermeyen İç Denetim: Şirkette Nasıl Görünür?
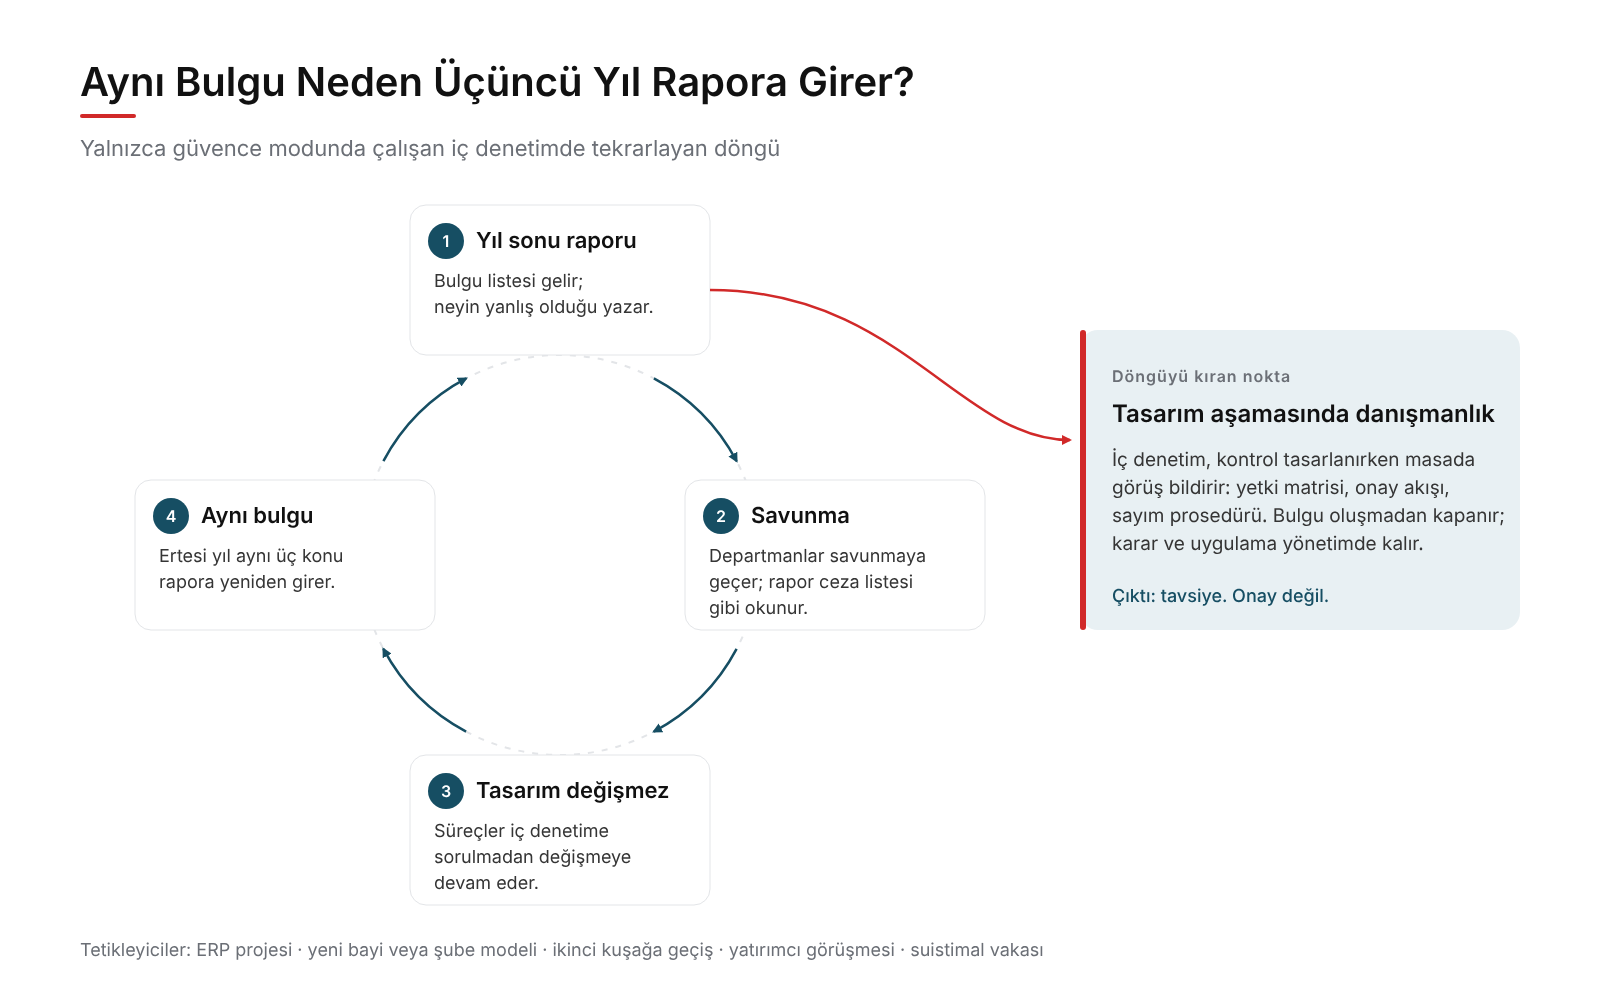
Orta ölçekli bir üretim ve dağıtım şirketi düşünün: üç yüz çalışan, üç lokasyon, ikinci kuşağın yönetime girdiği bir aile yapısı. İç denetim ya küçük bir iç ekiple ya da yılda birkaç ziyaret yapan bir dış sağlayıcıyla yürütülüyor. Her dönem sonunda bir bulgu raporu geliyor ve rapor her yıl aynı üç konuyu yineliyor: Yetki matrisi güncel değil, satın alma onay zinciri atlanıyor, depo sayım farkları açıklanamıyor.
Bu şirkette iç denetim var, ama yalnızca güvence (assurance) modunda çalışıyor. Rapor, kontrolün çalışmadığını doğru tespit ediyor. Kontrolün nasıl tasarlanması gerektiğini, hangi ERP yetkisinin kimden alınıp kime verileceğini, sayım prosedürünün hangi adımının eksik olduğunu ise kimse yazmıyor. Yönetim raporu bir ceza listesi gibi okuyor, departmanlar savunmaya geçiyor ve süreçler iç denetime sorulmadan değişmeye devam ediyor.
Bunun maliyeti görünmez ama birikir:
- Aynı bulguya üçüncü yıl bütçe harcanır; iç denetim raporu uzun vadede bir maliyet kalemine dönüşür ve stratejik katkısı sınırlanabilir.
- ERP geçişinde kontrol tasarımı atlandığı için canlıya geçişten sonra yetki ve onay akışları yeniden kurulur; bu, projenin en pahalı aşamasında yapılan düzeltmedir.
- Bayi ağı büyürken sözleşme ve denetim yapısı kontrolsüz kalır; sorun ilk ciddi uyuşmazlıkta ortaya çıkar.
- Banka ya da yatırımcı inceleme sürecinde “iç denetim var ama iş geliştirmiyor” izlenimi oluşur.
Kaynak: TeoLupus
Tetikleyici olaylar hemen hemen her zaman aynıdır: bir ERP projesinin başlaması, yeni bir bayi ya da şube modeli, ikinci kuşağa geçiş, ortaklık ya da yatırımcı görüşmesi, bir suistimal vakası vb. Her birinde iç denetimin tasarım aşamasında masada olması gerekir; masada yoksa, sonradan bulgu yazar.
Güvence ve Danışmanlık: İç Denetimin İki Tarafı
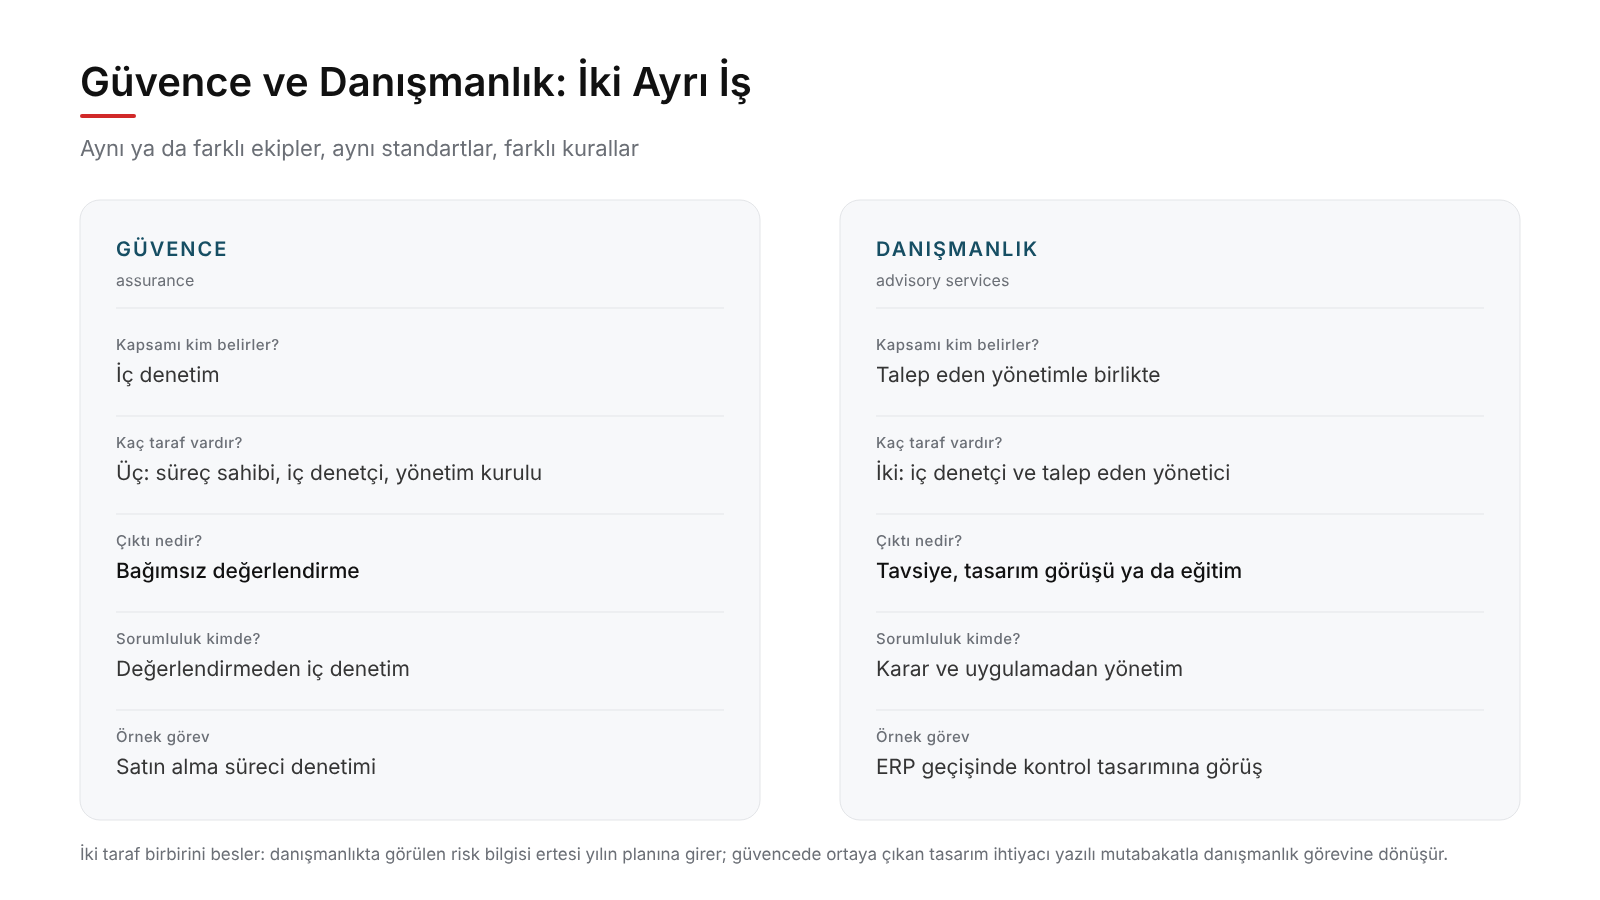
Uluslararası İç Denetçiler Enstitüsü’nün (IIA) tanımı nettir: İç denetim, “Bir kurumun faaliyetlerini geliştirmek ve onlara değer katmak amacını güden bağımsız ve objektif bir güvence ve danışmanlık faaliyetidir.” İç denetimin tanımı ve temel ilkeleri Tanımdaki iki kelime, iki ayrı işi tarif eder. Güvence (assurance services) ve danışmanlık (advisory services) hizmetleri aynı veya farklı ekipler tarafından, aynı standartlar altında ama farklı kurallarla yürütülür.
Güvence işinde kapsamı iç denetim belirler. Üç taraf vardır: süreci yürüten yönetici, değerlendirmeyi yapan iç denetçi ve değerlendirmeyi kullanan yönetim kurulu ya da üst yönetim. Çıktı, bir süreç ya da kontrol hakkında bağımsız bir değerlendirmedir. Yıllık iç denetim planındaki “satın alma süreci denetimi” örneğin bu kategoridedir.
Danışmanlık işinde ise kapsam, talep eden yönetimle birlikte kararlaştırılır. İki taraf vardır: tavsiye veren iç denetçi ve tavsiyeyi talep eden yönetici. Çıktı bir tavsiyedir; örneğin yol gösterme, süreç tasarımına görüş, bir politika taslağının gözden geçirilmesi, bir yatırım öncesinde yatırımın risklerine dair görüş verilmesi, ya da eğitim biçimini alır. Hiçbir aşamada iç denetim birimi yönetim sorumluluğunu üstlenmez; kararı ve uygulamayı ilgili yönetici verir.
İki taraf birbirini besler. Danışmanlık görevinde görülen risk ve kontrol bilgisi, ertesi yılın risk değerlendirmesine girer. Güvence görevi sırasında ortaya çıkan yeni bir tasarım ihtiyacı, yazılı bir mutabakatla ayrı bir danışmanlık görevine dönüşür. Orta ölçekli bir şirket için bu, iç denetim sonrası düzeltme yerine tasarım aşamasında doğru kurgu ve planlama demektir.
Kaynak: TeoLupus
Uzman Notu
IIA’nın Uluslararası İç Denetim Standartları 9 Ocak 2024’te yayımlandı ve 9 Ocak 2025’te yürürlüğe girdi; 2017 tarihli Uluslararası Mesleki Uygulama Çerçevesi’nin (IPPF) yerini aldı. Yapı: 5 Alan, 15 İlke, 52 Standart. Önceki çerçevede danışmanlık hizmetleri ayrı “C” uygulama standartlarıyla (1000.C1, 1130.C1, 2010.C1, 2220.C1, 2440.C2 vb.) düzenlenirdi; bu numaralandırma artık yürürlükte değildir.
2024 Standartları’nda güvence ve danışmanlık hizmetleri ortak bir çerçevede ele alınır ve danışmanlığa özgü hükümler ilgili standartların içine yerleştirilmiştir: Yönetim kurulunun onayladığı iç denetim yönetmeliğinde iradenin, hizmet kapsamının ve hizmet türlerinin tanımlanması (6.1 İç Denetim İradesi ve 6.2) ile planın iradeyi ve mutabık kalınan tüm hizmetleri dikkate alması (9.4 İç Denetim Planı). Sözlük’te danışmanlık hizmetleri, iç denetçilerin güvence sağlamaksızın ve yönetim sorumluluğu üstlenmeksizin tavsiye verdiği hizmetler olarak tanımlanır. Bu yazıdaki Türkçe terimler TİDE’nin resmî çevirisine (Kırmızı Kitap, Ekim 2024) göre kullanılmıştır.
Danışmanlık Görevleri Pratikte Neye Benzer?
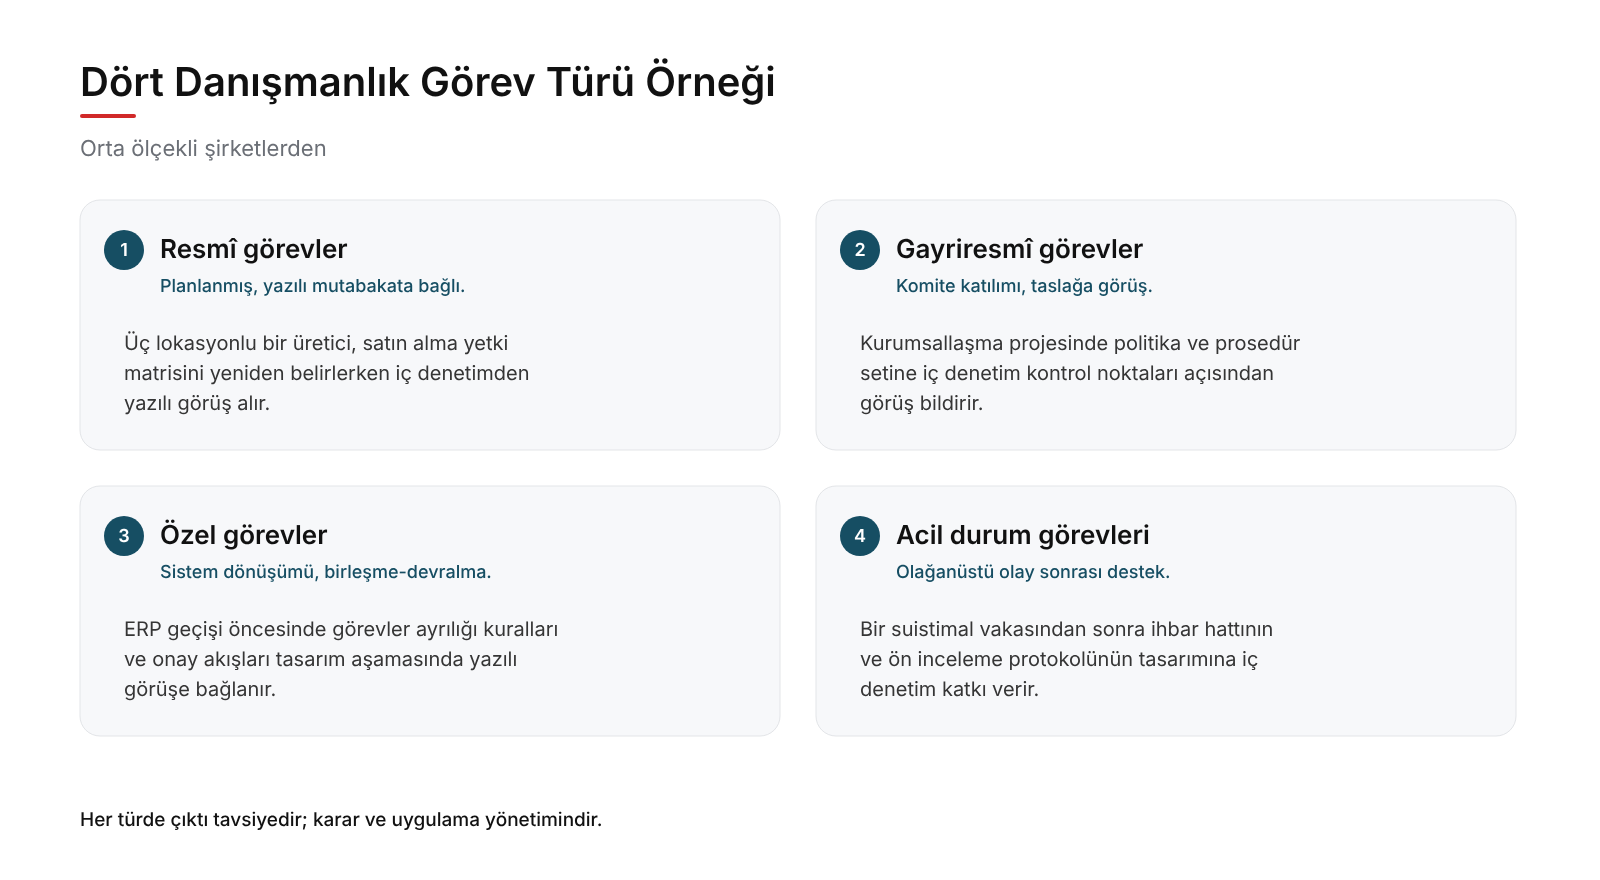
Danışmanlık görevleri tek tip değildir. IIA’nın uygulama literatüründe dört türe ayrılır:
- Resmî görevler: planlanmış ve yazılı mutabakata bağlı çalışmalar.
- Gayriresmî görevler: Komite katılımı, bir politika taslağına görüş verme.
- Özel görevler: ERP ya da sistem dönüşüm ekibine katılım, birleşme ve deviralma incelemesi.
- Acil durum görevleri: Olağanüstü bir olay sonrasında kurulan ekibe destek.
Orta ölçekli bir şirkette bunların her birinin somut bir karşılığı vardır. Aşağıdaki örnekler anonimleştirilmiş ve bileşik senaryolardır:
- ERP geçişinde kontrol gereksinimleri: Yeni bir ERP’ye geçiş ya da mevcut ERP’de sürüm güncellemesi öncesinde iç denetim, görevler ayrılığı (segregation of duties) kurallarını, yetki matrisini ve onay akışlarını tasarım aşamasında yazılı görüşe bağlar. Canlıya geçişten sonra bulgu yazmak yerine, tasarım belgesine şerh düşer. ERP projelerinde kontrol tasarımı
- Yeni bayi modeli: Bir gıda markası franchise ağını on beş bayiden altmışa çıkarırken iç denetim, bayi sözleşmesindeki denetim hakkı maddelerine, ciro doğrulama yöntemine ve bayi denetim programının yapısına görüş verir.
- Satın alma yetki matrisi: Üç lokasyonlu bir üretici, onay limitlerini yeniden belirlerken iç denetim, limitlerin risk profiline ve ERP’deki rol tanımlarına uyumunu değerlendirir.
- Kurumsallaşma projesi: Aile şirketinden profesyonel yönetime geçişte hazırlanan politika ve prosedür setine iç denetim, kontrol noktaları açısından görüş bildirir.
- Suistimal sonrası: Bir vaka yaşandığında, iç denetim ihbar hattının ve ön inceleme protokolünün tasarımına katkı verir.
Her örnekte çıktı aynı niteliktedir: tavsiye raporu, tasarım görüşü ya da eğitim. Onay değildir; kararı ve uygulamayı yönetim verir, iç denetim süreci sahiplenmez, tavsiye verir.
Bu görevlerde edinilen bilgi de boşa gitmez. Danışmanlık görevinde fark edilen her kontrol zafiyeti, bir sonraki yılın risk değerlendirmesine ve iç denetim planına girdi olur. Kurumsal risk yönetimi ile iç denetim arasındaki en verimli bilgi akışlarından birisi budur.
Kaynak: TeoLupus
Uzman Notu
Danışmanlık görevlerinin kurum içinde meşru ve sınırlı bir çerçevede yürütülmesi iki belgeye bağlıdır. Birincisi, yönetim kurulunun onayladığı iç denetim yönetmeliğidir (internal audit charter): 2024 Standartları’nın 6.1 (İç Denetim İradesi) ve 6.2 numaralı standartları uyarınca iç denetimin iradesi (mandate), sunulacak hizmetlerin kapsamı ve türleri bu belgede tanımlanır; belgeyi yönetim kurulu onaylar.
İkincisi, iç denetim planıdır: 9.4 numaralı standart (İç Denetim Planı), planın kurumun strateji, hedef ve risklerine ilişkin belgelenmiş bir değerlendirmeye dayanmasını, iradeyi ve mutabık kalınan tüm hizmetleri dikkate almasını ve planlanmış güvence görevlerinin danışmanlık görevleriyle değiştirilmesi gibi çelişen taleplerin yönetim kuruluna iletilmesini gerektirir. Pratik sonuç şudur: Bir sonraki yılın iç denetim planında “danışmanlık” için ayrı bir satır ve ayrılmış kaynak yoksa, yıl içinde gelen her danışmanlık talebi plandan çalınan zamandır ve güvence görevlerini aksatır (yürürlük: 9 Ocak 2025).
Sınır: Danışmanlık Yaparken Bağımsızlık Nasıl Korunur?
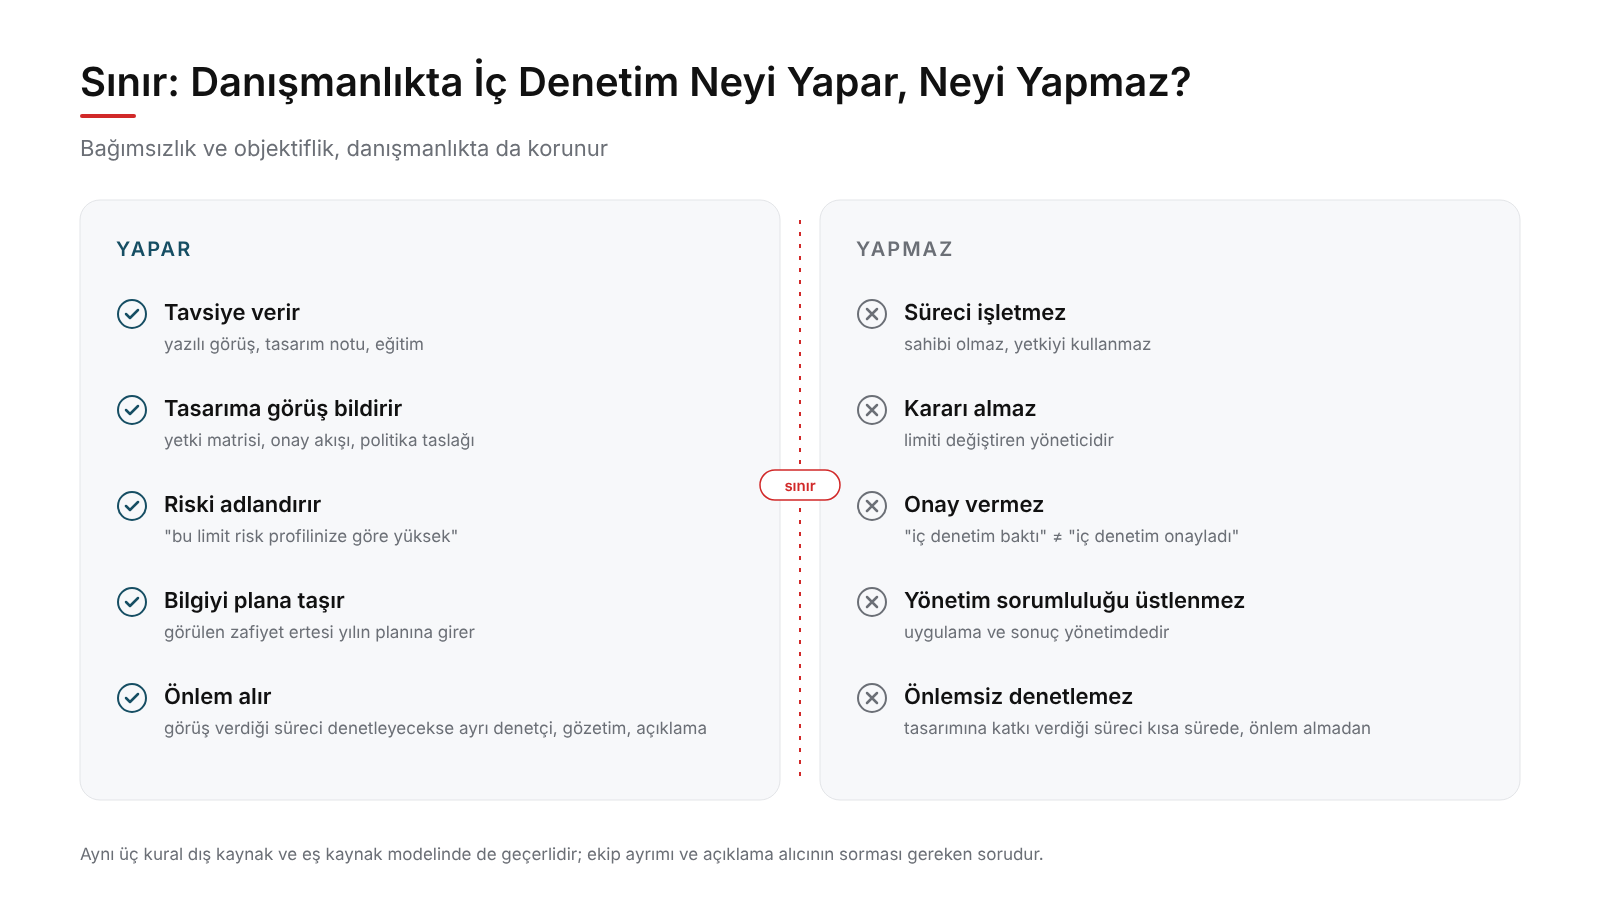
Şirket sahibinin ilk sorusu haklıdır: “İç denetim hem süreci tasarlayıp hem de denetlerse, kim kimi denetliyor?” Bu soru, iç denetimin danışmanlık rolünün en çok yanlış anlaşılan yanına işaret eder. Sınır standartlarda tanımlıdır ve orta ölçekli bir şirkette de üç kuralla uygulanabilir.
Birinci kural: İç denetim yönetim sorumluluğu üstlenmez. Tavsiye verir, tasarıma görüş bildirir, eğitim verir; ama süreci işletmez ve kararı almaz. Bir yetki matrisi çalışmasında iç denetim “bu limit risk profilinize göre yüksek” der; limiti değiştiren yöneticidir. Bu sınır aşılırsa iç denetim kendi kurduğu sürecin sahibi olur ve bağımsızlığını (independence) kaybeder.
İkinci kural: Danışmanlık onay değildir. “İç denetim baktı” ifadesi “iç denetim onayladı” anlamına gelmez. Bankacılık düzenlemeleri bunu açıkça yazar: Bankalar iç denetim biriminden yeni ürün ve uygulama usulleri konusunda danışmanlık alabilir, ancak bu danışmanlık ilgili konuya onay verildiği anlamına gelmez. Dış mevzuatla düzenlenmiş sektörlerde ilke buysa, dış mevzuatla düzenlenmemiş bir orta ölçekli şirkette de aynı ilke iç denetim yönetmeliğine yazılmalıdır.
Üçüncü kural: Tasarımına katkı verilen alanda güvence verilecekse, önlem alınır. İç denetim bir sürecin tasarımına görüş verdiyse, aynı süreci kısa süre içinde denetlemesi objektifliği (objectivity) zedeleyebilir. Önlemler bellidir: Güvence görevini ayrı bir denetçi yürütür, bağımsız gözetim yapısı kurulur ve olası etkilenme yönetim kuruluna açıklanır.
Aynı üç kural, iç denetimi dış kaynak ya da eş kaynak modeliyle alan şirketler için de geçerlidir; hatta orada daha kritiktir. Aynı dış sağlayıcı hem süreç tasarımına görüş veriyor hem de güvence sunuyorsa, ekip ayrımının nasıl yapıldığını ve etkilenmenin nasıl açıklandığını sormak alıcının hakkıdır. Bu soru sorulmadığında, alınan güvencenin ne kadar bağımsız olduğu da bilinmez.
 Kaynak: TeoLupus
Uzman Notu
2024 Uluslararası İç Denetim Standartları’nda objektiflik İlke 2 altında düzenlenir: 2.1 Bireysel Objektiflik, 2.2 Objektifliği Korumak ve 2.3 Objektifliğe İlişkin Bozulmaların Bildirilmesi. 2.2 uyarınca iç denetçi, önceki 12 ay içinde sorumluluğu bulunan bir faaliyete güvence hizmeti verdiğinde objektifliğin bozulduğu varsayılır; aynı faaliyete ilişkin danışmanlık hizmeti ise verilebilir, ancak olası bozulma görev kabul edilmeden önce hizmeti talep eden tarafa bildirilir.
7.1 Kurumsal Bağımsızlık, kurumsal bağımsızlığın en az yılda bir yönetim kuruluna teyidini ve iç denetim dışı bir rol üstlenildiğinde bağımsızlığı koruma önlemlerinin iç denetim yönetmeliğinde belgelenmesini gerektirir. Bankacılıkta ilgili hüküm Bankaların İç Sistemleri ve İçsel Sermaye Yeterliliği Değerlendirme Süreci Hakkında Yönetmelik m. 33’tür (RG 11.07.2014, S. 29057): Yeni ürün ve hizmetler ile politika ve uygulama usulleri konusunda iç denetim biriminden danışmanlık hizmeti alınabilir; verilen danışmanlık, konuya onay verildiği anlamına gelmez. Aynı Yönetmelik m. 27/3, iç denetim planının danışmanlık hizmetlerini de dikkate alarak hazırlanmasını öngörür.
Türkiye’de İç Denetimin Danışmanlık Rolü Neden Geride Kaldı?
İlk neden tarihseldir: teftiş mirası. Müfettiş, genel hatlarıyla hata bulan ve hesap soran kişidir; geçmişe bakar, olaya ve bireye odaklanır. İç denetim ise sisteme ve sürece bakar, geleceğe odaklanır ve faaliyetleri geliştirmeyi amaçlar. İç denetim ile teftiş arasındaki farklar bu ayrımı tablo halinde gösterir. Kamu sektöründe ve bankacılıkta bu dönüşüm mevzuatla belirli bir tarihte başlatıldı; özel sektörün geri kalanında yavaş ve gönüllü ilerledi.
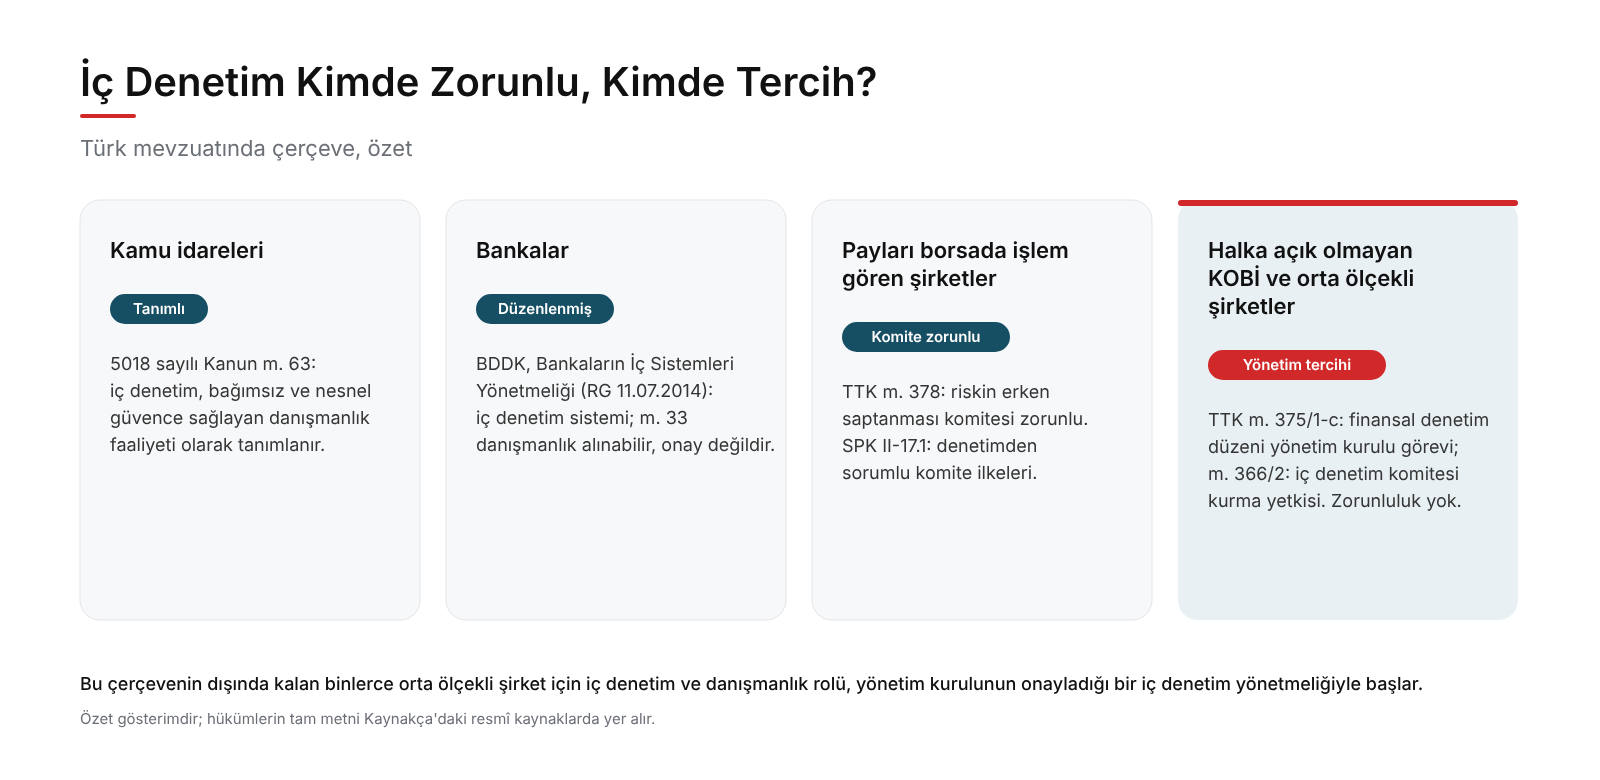
İkinci neden mevzuatın kendisidir: Halka açık olmayan özel şirketlerde iç denetim zorunlu değildir. Türk Ticaret Kanunu, yönetim kuruluna finansal denetim düzenini kurma görevi verir ve iç denetim amacıyla komite kurma yetkisi tanır. Riskin erken saptanması komitesini payları borsada işlem gören şirketler için zorunlu kılar; diğer şirketlerde bu komite ancak bağımsız denetçinin yazılı talebiyle kurulur. Kamu idareleri için iç denetim 5018 sayılı Kanun’la, bankalar için BDDK (Bankacılık Düzenleme ve Denetleme Kurumu) düzenlemeleriyle tanımlanmıştır. Bu çerçevenin dışında kalan binlerce orta ölçekli şirket için iç denetim bir yönetim tercihidir; danışmanlık rolü içinse çoğunlukla ne bir iç denetim yönetmeliği ne de bir plan vardır. Uluslararası iç denetim standartları ve buna uygun hazırlanan bir iç denetim yönetmeliği ise bu konuda doğru yol göstericidir.
Kaynak: TeoLupus
Üçüncü neden niteliktir. Danışmanlık görevi, güvence görevinden daha yüksek bir yetkinlik ister: Süreç bilgisi, ERP bilgisi, sektör bilgisi, en iyi uygulama bilgisi, saha ve uygulama tecrübesi, proje yönetimi yaklaşımı ve tavsiyeyi yönetimin diliyle yazabilme becerisi vb. Kadro dar olduğunda şirketler güvenceyle yetinir; danışmanlık “zaman kalırsa” yapılan iş olur ve zaman hemen hemen hiç kalmaz.
Bu üç neden bir araya geldiğinde, iç denetim “sayım, kasa ve bulgu gibi değerli geleneksel beklentiler” ile sınırlı kalır. Bu, ölçülmüş bir oran değil, mesleğin içinden gelen ve orta ölçekli şirketlerle çalışan uygulayıcıların uzun süredir dile getirdiği bir gözlemdir. Tablonun nasıl değişeceği ise bir model ve bir yöntem sorusudur.
Uzman Notu
Türk mevzuatında iç denetim ve danışmanlık kavramının izleri: 5018 sayılı Kamu Malî Yönetimi ve Kontrol Kanunu Md. 63, iç denetimi “bağımsız ve nesnel güvence sağlayan danışmanlık faaliyeti” olarak tanımlar; kapsamı kamu idareleridir. 6102 sayılı Türk Ticaret Kanunu (RG 14.02.2011, yürürlük 1 Temmuz 2012): Md. 375/1-(c) yönetim kurulunun devredilemez görevleri arasında muhasebe ve finans denetimi düzeninin kurulmasını sayar; Md. 366/2 iç denetim amacıyla komite ve komisyon kurma yetkisi verir; Md. 378 riskin erken saptanması ve yönetimi komitesini payları borsada işlem gören şirketlerde zorunlu kılar; diğer şirketlerde bu komite, bağımsız denetçinin gerekli görüp yönetim kuruluna yazılı olarak bildirmesi hâlinde derhal kurulur.
SPK Kurumsal Yönetim Tebliği (II-17.1) (RG 03.01.2014, S. 28871) payları borsada işlem gören şirketler için denetimden sorumlu komiteye ilişkin kurumsal yönetim ilkelerini içerir. Bu hükümlerin hiçbiri halka açık olmayan bir KOBİ’ye iç denetim yükümlülüğü getirmez; iç denetim bu şirketlerde yönetim kurulu kararıyla kurulur.
Danışmanlık Yönü Güçlü Bir İç Denetim Nasıl Kurulur?
İç denetimin danışmanlık rolü üç modelden biriyle kurulabilir: şirket içi birim, eş kaynak ve dış kaynak.
- Şirket içi birim: Danışmanlık görevleri için süreç, ERP ve sektör bilgisine yetkinlik yatırımı, saha tecrübe, proje yönetimi yaklaşımı gibi yetkinlikler gerekir.
- Eş kaynak: İç ekip güvence görevlerini yürütür, danışmanlık görevleri çoğunlukla dış uzmandan alınır; ya da tersi, süreç iç ve dış kaynakların birlikteliğiyle yürütülür.
- Dış kaynak: Fonksiyonun tamamı dışarıdadır; yönetim kurulu ya da denetim komitesinin gözetimi şarttır.
Modellerin karşılaştırmasını ayrı bir yazıda ele aldık. Burada asıl soru, model ne olursa olsun, bir danışmanlık görevinin nasıl işlediğidir.
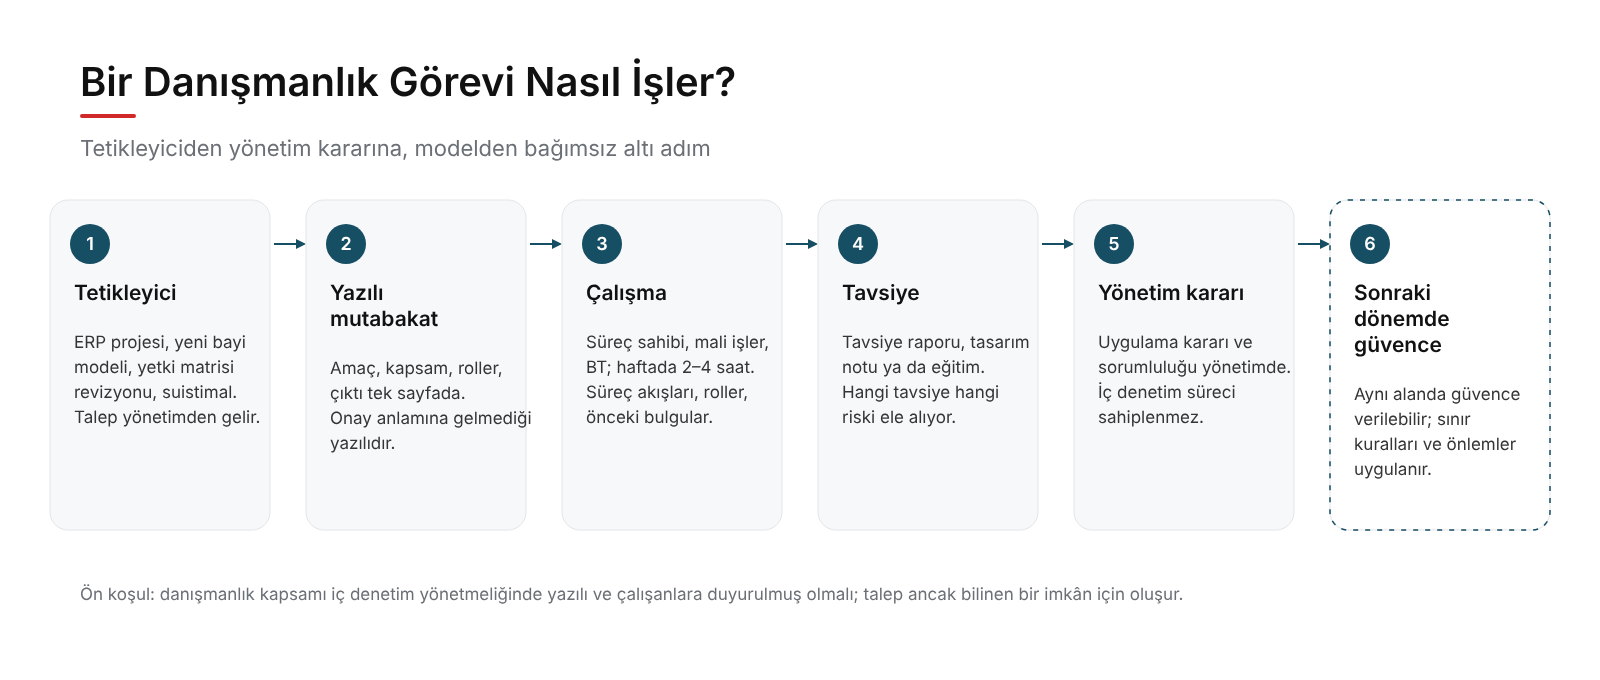
Gerçekçi bir danışmanlık görevi şu adımlardan geçer:
- Tetikleyici. Bir ERP projesi, yeni bir bayi modeli, bir yetki matrisi revizyonu ya da bir suistimal vakası vb. Talep yönetimden gelir; iç denetim görevi kendi başına başlatmaz.
- Yazılı mutabakat. Amaç, kapsam, karşılıklı sorumluluklar ve çıktı tek sayfada yazılır. Bu belge, danışmanlığın onay anlamına gelmediğini ve kararın yönetimde olduğunu açıkça söyler.
- Şirketten kimler çalışır. Süreç sahibi yönetici, mali işler, bilgi teknolojileri ve gerekirse hukuk. Olağan bir görevde bu kişilerden haftada iki ile dört saat istenir; proje tipi görevlerde daha fazlası gerekir.
- Hangi belgeler istenir. Süreç akışları, mevcut yetki matrisi, ERP rol tanımları, politika ve prosedür seti, varsa önceki iç denetim bulguları vb.
- Süre. Bir ERP kontrol tasarımı görüşü üç ile altı hafta, bir yetki matrisi gözden geçirmesi iki ile dört hafta sürer, sürecin karmaşıklığına, kapsama, kurumsal yapıya vb. bağlıdır. Bunlar tipik aralıklardır; şirketin ölçeğine, dijital olgunluğuna ve kurumsal kültürüne göre değişir ve bir taahhüt değildir.
- Çıktı. Tavsiye raporu, tasarım notu ya da eğitim ihtiyacı ortaya çıkar. Her çıktı, hangi tavsiyenin hangi riski ele aldığını ve uygulama kararının yönetime ait olduğunu belirtir.
- Takip. Uygulama yönetimin işidir. İç denetim, sonraki plan döneminde aynı alanda güvence verebilir; bunun koşulları yukarıdaki sınır bölümünde anlatıldığı gibidir. Eş kaynak kullanımında dışarıdan alınan kaynağın uygulama işini üstlenmesi mümkün olabilir.
Bu akışın bir ön koşulu vardır: Danışmanlık talebi yönetimden gelir ve yönetim ancak bu imkânı biliyorsa talep eder. İç denetim yönetmeliğinde danışmanlık kapsamı yazılı değilse ve çalışanlara duyurulmamışsa, talep oluşmaz; danışmanlık rolü kâğıt üzerinde kalır.
Danışmanlık görevlerinde iç denetimin analitik kapasitesi de belirleyicidir. ERP rol tanımlarındaki yetki çakışmalarının tespiti, bayi ciro verilerinin doğrulanması ya da satın alma onay istisnalarının taranması, veri analitiğiyle çoğu durumda haftalar yerine günler içinde tamamlanabilir. Veri analitiğinin sonraki aşamalarında ileri veri analitiği, yapay zeka ve otonom yapay zeka gibi projeler planlanabilir; bu kapasite, danışmanlık görevinin derinliğini doğrudan etkiler. Bu kısımlarda kaynak kapasitesi yeterli değilse yönetim kurulunun gözetiminde eş kaynak/dış kaynak düşünülebilir.
 Kaynak: TeoLupus
TeoLupus Bu Konuda Ne Yapıyor?
TeoLupus, İstanbul merkezli bir güvence hizmetleri ve yönetim danışmanlığı firmasıdır ve Türkiye genelinde orta ölçekli şirketlerle, aile şirketleriyle ve büyüyen gruplarla çalışır. İç denetim danışmanlığı hizmetimiz, bu yazıda anlatılan iki tarafı birlikte kurmayı ve oluşturmayı hedefler: Güvence görevlerini risk bazlı bir planla yürütmek ve danışmanlık görevlerini aynı planın içinde, sınırları yazılı olarak tanımlanmış biçimde konumlandırmak.
Somut olarak şunları yapıyoruz:
- İç denetim biriminin kurulması. İç denetim yönetmeliğinin hazırlanması, yönetim kurulu ve risk ve denetim komiteleri yönetmeliklerinin hazırlanması, danışmanlık hizmetlerinin niteliği ve kapsamının bu belgeye yazılması, risk bazlı iç denetim planının oluşturulması ve ekibin seçimi ve eğitimi.
- Eş kaynak ve dış kaynak iç denetim. Kendi biriminizi kurmadan ya da mevcut biriminizi tamamlayarak, yıllık plan çerçevesinde güvence ve danışmanlık görevlerinin yürütülmesi. Her iki model de kurum içi kapasitenin yanında canlı bir seçenektir.
- Danışmanlık görevlerinin plana dahil edilmesi. Mevcut iç denetim fonksiyonunuzun 2027 ve sonrası planınızda danışmanlık satırının açılması ve güvence ile danışmanlık dengesinin yönetim kuruluna sunulacak biçimde tasarlanması.
- Kalite Güvence ve Geliştirme Programı. Danışmanlık görevlerinin objektiflik kurallarına uygun yürütülüp yürütülmediğinin uluslararası mesleki uygulama çerçevesine, uluslararası iç denetim standartlarına göre dönemsel değerlendirmesi.
Ayrıca, TeoLupus’un bu alandaki veri analitiği, robotik süreç otomasyonu, yapay zeka ve otonom yapay zeka hizmetleri bu konuda organizasyonunuza katma değerli çözümler sunmaktadır. Bunlar arasında örneklem seçimi yerine tüm popülasyonun incelenmesi, normal dışı işlemlerin, hile ve suistimal risklerinin ve ticari fırsatların tespiti, tekrarlanan işlemlerde robotik süreç otomasyonu ve yapay zekadan faydalanılarak işlem sürelerinin kısaltılması ve yanlışlık risklerinin azaltılması ve otonom yapay zeka ile yönetimin onayı ile bazı kararların yapay zekadan faydalanılarak verilmesi ve iş yükünün azaltılması sayılabilir.
Butik çalışma modelimiz, her bir şirketin ihtiyaçlarının butik olarak belirlenmesi ve yetkin kadronun sunduğu kalite üzerine kuruludur: sektörünüze, şirketinize ve ekibinize özel kapsam, Partner gözetiminde uzman ekip ve orta ölçekli bir şirketin bütçesine uyan çalışma ekonomisi yaklaşımı. Yaklaşımımız TeoLupus’un kendisine özgüdür ve uluslararası iç denetim standartlarının sistematiğini içerir.
2027 ve sonrası iç denetim planınızı hazırlarken danışmanlık görevlerinin nerede durması gerektiğini birlikte değerlendirmek için bir ilk görüşme yeterlidir. Hangi bulguların üçüncü kez rapora girmemesi gerektiğini siz zaten biliyorsunuz; biz o bulguların tasarım aşamasında nasıl kapatılacağını konuşmayı öneriyoruz.
Sıkça Sorulan Sorular
İç denetimin danışmanlık rolü ile dışarıdan alınan yönetim danışmanlığı aynı şey mi?
Hayır. İç denetimin danışmanlık rolü, iç denetim fonksiyonunun iç denetim yönetmeliği ve standartlar çerçevesinde, yönetim sorumluluğu üstlenmeden verdiği tavsiyeleri içerir ve iç denetimin risk ve sektör bilgisiyle ve tecrübesiyle beslenir. Yönetim danışmanlığı ise belirli bir sorun için dışarıdan alınan ve genellikle uygulamaya da katılan bir hizmettir. İki rol birbirini tamamlayabilir; ancak iç denetimin tavsiyeleri her zaman bağımsızlık ve objektiflik kurallarına bağlı kalır.
İç denetim bir süreci hem tasarlayıp hem denetleyebilir mi?
Tasarıma görüş verebilir; süreci tasarlayıp işletmek yönetimin işidir. Görüş verdiği bir süreci kısa süre içinde denetleyecekse, bağımsızlığın korunmasına dair önlem alınır: Güvence görevini ayrı bir denetçi yürütür, bağımsız gözetim kurulur ve olası etkilenme yönetim kuruluna açıklanır. Bu kurallar, iç denetimi dış ya da eş kaynak modeliyle alan şirketler için de aynen geçerlidir.
İç denetim birimimiz yok; danışmanlık yönünü nasıl kurarız?
Eş kaynak ya da dış kaynak modeliyle kurulabilir. İlk adım, yönetim kurulunun onayladığı bir iç denetim yönetmeliğinde güvence ve danışmanlık hizmetlerinin kapsamını tanımlamaktır. İkinci adım, risk değerlendirmesine dayanan ve danışmanlık görevlerine ayrılmış kaynağı gösteren bir dönemsel veya yıllık plandır. Üçüncü adım, çalışanlara bu çerçeveyi duyurmaktır; talep ancak bilinen bir imkân için oluşur.
Danışmanlık görevi iç denetim planında nasıl yer alır? Yönetim kurulu neyi onaylar?
Yönetim kurulu iki şeyi onaylar: İç denetim yönetmeliğinde danışmanlık hizmetlerinin niteliğini ve kapsamını, iç denetim planında ise güvence ile danışmanlık görevleri arasındaki dengeyi ve bu görevlere ayrılan kaynağı. Yıl içinde gelen ve planda olmayan bir danışmanlık talebi, planın güvence tarafını aksatacaksa, yönetim kuruluna bilgi verilerek değerlendirilir.
Danışmanlık raporu “onay” sayılır mı? Sorumluluk kimdedir?
Sayılmaz. İç denetimin danışmanlık çıktısı tavsiyedir; uygulama kararı ve sorumluluğu ilgili yöneticidedir. Bu ilke bankacılık düzenlemelerinde açıkça yazılıdır ve her sektörden şirketin kendi iç denetim yönetmeliğine aynı açıklıkla yazılması gerekir. Aksi hâlde, birimler “iç denetimin baktığını ve onayladığını” düşünerek işlem yapabilir ve sorumluluk belirsizleşir.
Bir danışmanlık görevi ne kadar sürer? Şirketten kimler zaman ayırır?
Konuya göre değişir. Bir yetki matrisi gözden geçirmesi tipik olarak iki ile dört hafta, bir ERP kontrol tasarımı görüşü üç ile altı hafta sürer; bunlar taahhüt değil, gözlemlenen aralıklardır. Şirketten süreç sahibi yönetici, mali işler ve bilgi teknolojileri sorumlusu haftada birkaç saat ayırır. Süreyi belirleyen etkenler şirketin ölçeği, dijital olgunluğu ve istenen belgelerin hazır olup olmadığıdır. Ayrıca, şirketteki süreçlerin karmaşıklığı, mevzuat yoğunluğu, kurum kültürü, organizasyonel yapı, çalışanların nitelikleri gibi pek çok faktöre göre bu süre etkilenir.
Kaynakça ve Veri Kaynakları
- The Institute of Internal Auditors (IIA). Global Internal Audit Standards. Yayın: 9 Ocak 2024; yürürlük: 9 Ocak 2025. Türkçe çeviri: Türkiye İç Denetim Enstitüsü (TİDE), Küresel İç Denetim Standartları (Kırmızı Kitap), Ekim 2024.
- Türkiye İç Denetim Enstitüsü (TİDE). İç Denetimin Tanımı.
- 6102 sayılı Türk Ticaret Kanunu. Resmî Gazete 14.02.2011, S. 27846; yürürlük 1 Temmuz 2012. Md. 366, 375, 378.
- 5018 sayılı Kamu Malî Yönetimi ve Kontrol Kanunu. Resmî Gazete 24.12.2003, S. 25326. Md. 63.
- Sermaye Piyasası Kurulu. Kurumsal Yönetim Tebliği (II-17.1). Resmî Gazete 03.01.2014, S. 28871.
- Bankacılık Düzenleme ve Denetleme Kurumu. Bankaların İç Sistemleri ve İçsel Sermaye Yeterliliği Değerlendirme Süreci Hakkında Yönetmelik. Resmî Gazete 11.07.2014, S. 29057. m. 23, 27, 33.
Bu içerik genel bilgilendirme amaçlıdır ve hukuki, mali veya denetim görüşü niteliği taşımaz. Şirketinize özel değerlendirme için bizimle iletişime geçin.


